Avrupa
AB, özel mesajları gözetlemek istiyor: Yeni ‘sohbet kontrolü’ yasasında neler var?

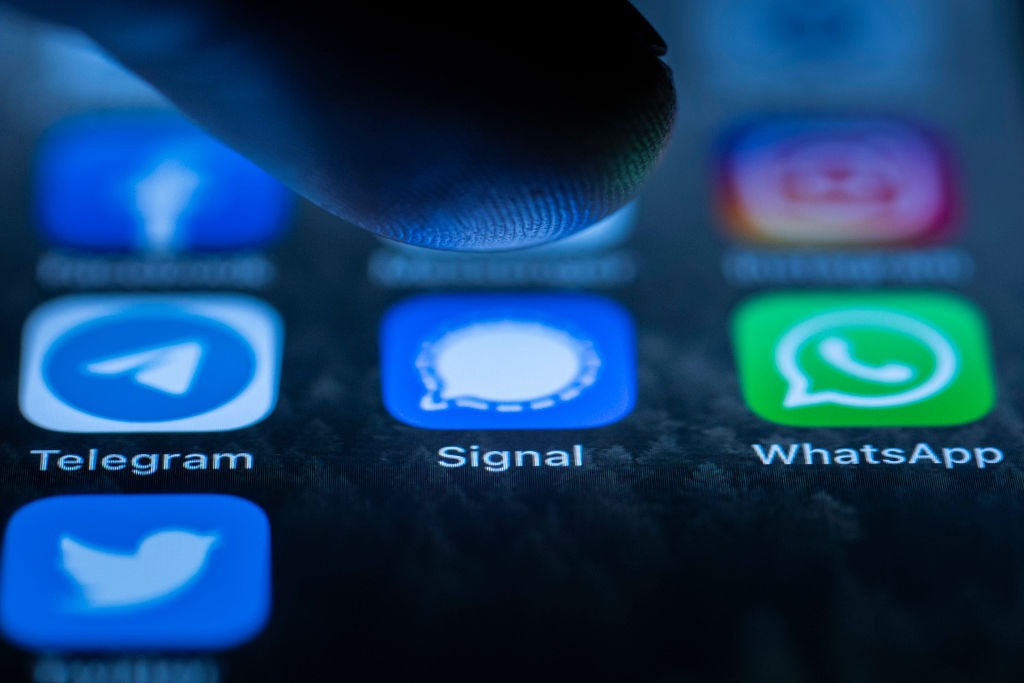
Avrupa Birliği (AB) Konseyi’nin çocuk cinsel istismarı materyallerinin (CSAM) dağıtımını engellemek amacıyla hazırladığı sohbet denetimi yasa taslağı Konsey, Avrupa Komisyonu ve Avrupa Parlamentosu arasındaki üçlü müzakerelere giriyor.
Taslak, daha önceki zorunlu gözetim planından vazgeçiyor. Bunun yerine WhatsApp ve Signal gibi mesajlaşma servislerinin otomatik sohbet izleme yazılımını “gönüllü” olarak kurmasına izin verilirken, bu izlemenin kapsamı daha da genişletilebiliyor.
Berliner Zeitung‘un haberine göre taslak aynı zamanda kullanıcıların CSAM içerdiğinden şüphelenilen sohbetleri bildirmesini kolaylaştırmayı ve kullanıcılar için zorunlu yaş doğrulaması getirmeyi hedefliyor.
Avrupa Komisyonu, çocuk cinsel istismarıyla mücadele düzenlemesini 2022 yılında başlattı. Fakat üye ülkeler arasında henüz bir fikir birliğine varılamadı. Komisyon verilerine göre yalnızca 2023 yılında 3,4 milyondan fazla görsel ve video içeren 1,3 milyondan fazla çocuk cinsel istismarı raporu kayda geçti.
Bu yasal belirsizlik, özellikle Apple gibi marka kimliğini mahremiyet vaatleri üzerine kuran ve Avrupa pazarında şifreli mesajlaşma hizmetleri sunan teknoloji şirketleri için ciddi bir zorluk yaratıyor.
Şirketler yakın gelecekte yasalara uyum ile temel güvenlik ilkeleri arasında imkânsız seçimler yapmak zorunda kalabilir. Avrupa Parlamentosu, orijinal taslağın en kapsamlı kısımlarını ciddi ölçüde daraltan adımlar attı. Buna rağmen mevcut müzakere metinleri, şifreli iletişimin çalışma biçimini temelden değiştirecek hükümler içeriyor.
Uçtan uca şifreli mesajlaşma platformları aracılığıyla metin mesajlarının taranması, şifrelemenin korumayı amaçladığı özün kendisine bir müdahale anlamına geliyor.
Teklif, tüm e-posta ve mesajlaşma sağlayıcılarının, içerikleri kullanıcıların cihazlarında şifrelenmeden önce yapay zekâ kullanarak incelemesini ve çocuk cinsel istismarı materyallerini tespit etmesini zorunlu kılıyor. Bu, yalnızca bir tarama değil, mesajların iletim için güvenli hale getirilmeden önce denetleneceği bir ön şifreleme analizi anlamına geliyor.
Öte yandan 27 üye ülke arasında altı ülke tedbirlere karşı çıkarken, altı ülke kararsız. Fransa, İspanya ve İtalya gibi büyük oyuncuların da aralarında bulunduğu on beş ülke ise tasarıyı destekliyor.
AB Konseyinin önceki gün yaptığı yazılı açıklama şöyle:
“AB, çocuk cinsel istismarıyla mücadele çabalarını artırıyor. Bugün üye ülke temsilcileri, çocuk cinsel istismarını önleme ve bununla mücadele etmeye yönelik bir düzenleme konusundaki Konsey pozisyonu üzerinde anlaştı.
Yeni yasa kabul edildiğinde, dijital şirketlere çocuk cinsel istismarı materyallerinin yayılmasını ve çocukların ayartılmasını önleme yükümlülükleri getiriyor. Yetkili ulusal makamlar, şirketleri içeriği kaldırmaya ve erişimi engellemeye veya arama motorları söz konusu olduğunda arama sonuçlarını listeden çıkarmaya zorlama yetkisine sahip olacak. Düzenleme ayrıca, üye ülkelere ve çevrim içi sağlayıcılara yasanın uygulanmasında destek olmak üzere yeni bir AB kurumu olan AB Çocuk Cinsel İstismarı Merkezini kuruyor.
Risk değerlendirmesi ve azaltılması
Yeni kurallar kapsamında çevrim içi hizmet sağlayıcıları, hizmetlerinin çocuk cinsel istismarı materyallerinin yayılması veya çocukların ayartılması amacıyla kötüye kullanılma riskini değerlendirmek zorunda kalacak. Bu değerlendirmeye dayanarak, söz konusu riske karşı azaltıcı tedbirleri hayata geçirmeleri gerekecek. Bu tedbirler arasında kullanıcıların çevrim içi çocuk cinsel istismarını bildirmesini, kendileri hakkında paylaşılan içerikleri kontrol etmesini sağlayan araçların sunulması ve çocuklar için varsayılan gizlilik ayarlarının devreye sokulması yer alabilir.
Üye ülkeler, bu risk değerlendirmelerini ve azaltıcı tedbirleri incelemekten sorumlu ulusal makamları (‘koordinatör ve diğer yetkili makamlar’) belirleyecek; bu makamlar sağlayıcıları azaltıcı tedbirler almaya zorlayabilecek. Kurallara uyulmaması durumunda sağlayıcılar para cezalarıyla karşı karşıya kalabilir.
Risk kategorileri
Konsey, çevrim içi hizmetler için üç risk kategorisi getiriyor. Bir hizmet, bir dizi nesnel kritere (örneğin türüne) dayanarak yüksek, orta veya düşük riskli olarak sınıflandırılacak. Yetkililer bu sınıflandırmaya dayanarak, yüksek risk kategorisinde sınıflandırılan çevrim içi hizmet sağlayıcılarını, hizmetleriyle ilgili riskleri azaltacak teknolojilerin geliştirilmesine katkıda bulunmaya zorlayabilecek.
Mağdurlara yardım
Çevrim içi şirketler, kendilerini gösteren çocuk cinsel istismarı materyallerinin kaldırılmasını veya bu tür materyallere erişimin engellenmesini isteyen mağdurlara yardım sağlamak zorunda. Mağdurlar bu amaçla AB Merkezinden de destek talep edebilir. AB Merkezi, örneğin ilgili şirketlerin bir mağdurun kaldırılmasını istediği ögeleri kaldırıp kaldırmadığını veya bunlara erişimi engelleyip engellemediğini kontrol edecek.
Sağlayıcıların gönüllü faaliyetleri
Konsey ayrıca, şirketlerin hizmetlerini çocuk cinsel istismarına karşı (gönüllü olarak) taramasına izin veren ve şu anda geçici olan bir tedbiri kalıcı hale getirmek istiyor. Mevcut durumda örneğin mesajlaşma hizmeti sağlayıcıları, platformlarında paylaşılan içerikleri çevrim içi çocuk cinsel istismarı materyalleri açısından gönüllü olarak kontrol edebilir, bunları raporlayabilir ve kaldırabilir. Bu durum, elektronik haberleşme sektörüne özgü belirli kurallardan sağlanan bir muafiyet sayesinde mümkün oluyor. Bu muafiyetin süresi 3 Nisan 2026’da dolacak olsa da Konsey pozisyonuna göre uygulanmaya devam edecek.
AB Merkezi
Yeni yasa, düzenlemenin uygulanmasını desteklemek amacıyla yeni bir AB kurumu olan AB Çocuk Cinsel İstismarı Merkezinin kurulmasını öngörüyor.
AB Merkezi, hizmetlerde tespit edilen çocuk cinsel istismarı materyalleri hakkında çevrim içi sağlayıcılar tarafından sunulan bilgileri değerlendirip işleyecek ve sağlayıcılar tarafından kendisine iletilen raporlar için bir veri tabanı oluşturup bunu yönetecek. Merkez ayrıca, hizmetlerin çocuk cinsel istismarı materyallerini yaymak için kullanılma riskini değerlendirme konusunda ulusal makamlara destek verecek.
Merkez, şirketlerin bilgilerini Europol ve ulusal kolluk kuvvetleriyle paylaşmaktan da sorumlu. Ayrıca, şirketlerin gönüllü faaliyetlerinde kullanabileceği bir çocuk cinsel istismarı göstergeleri veri tabanı oluşturacak.
Konsey pozisyonu, AB Merkezinin yerini belirlemiyor; buna ayrı bir prosedürle Avrupa Parlamentosu ile birlikte karar verilecek.
Sonraki adımlar
Konsey, bugünkü anlaşma temelinde nihai düzenleme üzerinde uzlaşmak amacıyla Avrupa Parlamentosu ile müzakerelere başlayabilir. Avrupa Parlamentosu kendi pozisyonunu Kasım 2023’te belirlemişti.”
Mevcut AB metinleri, “zorlayıcı rıza” anlamına gelen mekanizma sunuyor. Bu mekanizma, kullanıcıları zor seçimler yapmaya itiyor. Şifreli mesajlaşma hizmeti kullanıcılarının, görsel içeriklerin ve bağlantıların CSAM için taranmasını kabul etmesi gerekecek. Bu da mahremiyetin temel iletişim işlevlerini sınırlayan bir lüks özellik haline geldiği, kullanışsız bir durum yaratıyor.
Özellikle Apple’ın iMessage hizmeti için teknik uygulama zorlukları oldukça büyük. Mesele iMessage, WhatsApp ve Signal gibi şifreli hizmetleri kapsıyor ve Apple’ın, şifrelemesinin çalışma şeklini temelden değiştirecek istemci tarafı tarama veya diğer ön şifreleme analiz yöntemlerini uygulamasını gerektirebilir.
“Avrupa’nın gizliliğe karşı savaşı”
Bunun yanı sıra Avrupa’nın önde gelen siber güvenlik akademisyenlerinden 18’inin imzaladığı açık mektup, taslağın “çocuklar için net faydalar sağlamaksızın toplum için yüksek riskler” oluşturduğu uyarısında bulundu. Akademisyenlere göre bu risklerin ilki, belirsiz “tuzağa düşürme” (grooming) davranışlarını tespit etmek için yapay zeka kullanan otomatik metin analizi de dâhil olmak üzere, “gönüllü” taramanın kapsamının genişletilmesi.
Uzmanlar bu yaklaşımın temelden kusurlu olduğunu ifade ediyor. Mevcut yapay zeka sistemleri, masum sohbetler ile istismarcı davranışları birbirinden doğru şekilde ayırt etme kapasitesine sahip değil. Uzmanların açıkladığı üzere yapay zeka destekli istismar tespiti, çok sayıda normal ve özel sohbeti geniş bir tarama ağına sürükleme, soruşturmacıları hatalı tespitlere boğma ve mahrem iletişimleri üçüncü taraflara ifşa etme riski taşıyor.
İtalyan gazeteci Thomas Fazi, Unherd sitesinde kaleme aldığı makalede şu değerlendirmeyi yaptı:
“Yeni uzlaşı teklifinin, sağlayıcıların ‘tüm uygun risk azaltma tedbirlerini’ uygulamasını şart koşan 4. Maddesi’nden başka endişeler de doğuyor. Bu madde, temel güvenlik modellerini zayıflatsa dahi, yetkililerin şifreli mesajlaşma hizmetlerine taramayı etkinleştirmeleri için baskı yapmasına olanak tanıyabilir. Pratikte bu durum, WhatsApp, Signal veya Telegram gibi sağlayıcıların, mesajları şifreleme uygulanmadan önce kullanıcıların cihazlarında taramasının zorunlu kılınması anlamına gelebilir.
Electronic Frontier Foundation, bu yaklaşımın kalıcı bir güvenlik altyapısı oluşturma riski taşıdığını ve bunun zamanla evrensel hale gelebileceğini belirtti. Meta, Google ve Microsoft şifrelenmemiş içerikleri hâlihazırda gönüllü olarak tarıyor; bu uygulamanın şifreli içerikleri kapsayacak şekilde genişletilmesi ise yalnızca teknik değişiklikleri gerektirir. Üstelik platformlar yetkililerle ‘işbirliği’ yapmaları yönünde itibar, hukuk ve piyasa baskısıyla karşılaştıkça, gönüllü bir seçenek olarak başlayan uygulama pratikte kolayca zorunluluğa dönüşebilir. Dahası bu durum sadece AB’deki insanları değil, Amerika Birleşik Devletleri de dâhil olmak üzere dünyadaki herkesi etkiliyor. Platformlar AB’de kalmaya karar verirse, birlik içindeki herkesin konuşmalarını taramak zorunda kalacak. AB’de olmasanız bile orada bulunan biriyle sohbet ediyorsanız, sizin gizliliğiniz de tehlikeye girmiş oluyor.“
“Yeni yasa çocukları korumaz, sahte ihbarları artırır”
Diğer taraftan söz konusu açık mektubun imzacıları arasında yer alan Max Planck Güvenlik ve Mahremiyet Enstitüsü Direktörü Carmela Troncoso, mevcut teklifin pek çok unsurunun CSAM ile mücadeleye çok az yardımcı olacağı ve istenmeyen yan etkilere yol açabileceği konusunda uyarıyor.
Yeni sohbet denetimi teklifi ile önceki versiyonlar arasındaki en önemli farkların ne olduğu sorusuna yanıt veren Troncoso, “Yeni teklifin artık genel bir sohbet izlemesi talep etmemesi çok cesaret verici. Bu, çocukların çevrim içi ortamda korunması ile bu önlemlerin toplumun geneli için oluşturduğu güvenlik ve mahremiyet riskleri arasında bir denge kurma yolunda atılmış büyük bir adımdır” dedi.
Bununla birlikte Troncoso, tasarının bazı unsurlarının çocuklar için somut faydalar sunmadan ciddi riskler oluşturmaya devam ettiğini belirtti.
Troncoso, “Örneğin, izlenebilecek içeriklerin kapsamı önemli ölçüde genişletildi. Daha önce sadece bağlantılar ve görseller taranabilirken, yeni teklif bunu metin mesajları ve videoları da kapsayacak şekilde genişletiyor. Bu durum, temel mahremiyet haklarımızı daha da ihlal edecek ve çok daha fazla yanlış ihbara yol açarak koruyucu önlemlerin etkinliğini baltalayacaktır” diye konuştu.
Tasarı ayrıca iki durumda zorunlu yaş doğrulaması getiriyor: Birincisi, kullanıcılar CSAM dağıtımı veya çocukları grooming açısından yüksek riskli olarak sınıflandırılan mesajlaşma servisleri, sohbet entegreli oyunlar ve X, Bluesky veya Facebook gibi sosyal medya platformlarını indirmek istediğinde; ikincisi ise bu hizmetlere veya içlerindeki belirli özelliklere erişmeden önce.
Sohbet hizmetlerinde CSAM tespitinin teknik olarak nasıl uygulandığını açıklayan Troncoso, mesajlaşma servislerindeki sohbetlerin e-postalardan temel olarak farklı bir şekilde izlendiğini vurguladı.
E-posta servislerinin çoğunun uçtan uca şifreleme (E2EE) kullanmadığını belirten Troncoso, “Bu servisler mesajı yalnızca aktarım sırasında şifreler. Bu, servis sağlayıcının e-posta içeriğini sunucusunda dururken CSAM gibi suç unsuru materyaller için tarayabileceği anlamına gelir ve birçoğu bunu zaten yapıyor” ifadelerini kullandı.
Buna karşılık WhatsApp veya Signal gibi mesajlaşma servislerindeki sohbetlerin uçtan uca şifrelendiğini hatırlatan Troncoso, “Bu, bir mesajın göndericinin cihazında şifrelendiği ve yalnızca alıcının cihazında şifresi çözülene kadar karmaşık kaldığı anlamına gelir. Yetkililerin bu mesajları CSAM için aramasını sağlamak amacıyla teklif, ‘istemci taraflı tarama’ olarak bilinen tartışmalı bir teknolojiye dayanıyor” dedi.
Troncoso, istemci taraflı taramanın veri korumasını neden ihlal ettiğini ise şu sözlerle açıkladı:
“İstemci taraflı tarama ile uçtan uca şifreleme yerinde kalır, ancak temelden işlevsiz kılınır. CSAM’i tespit etmek için içeriğin şifrelenmeden önce göndericinin cihazında kontrol edilmesi gerekir. Tespit yazılımı, sohbet içeriğini taramak ve yasak olarak işaretlenen herhangi bir materyali otomatik olarak kolluk kuvvetlerine iletmek için mesajlaşma uygulamasına veya işletim sistemine yerleştirilir. İçerik, gönderici veya alıcı dışındaki bir tarafın erişimine açıldığında, şifrelemenin sağladığı koruma ortadan kalkar.”
İstemci taraflı taramanın CSAM tespitinde etkili olup olmadığı sorusuna Troncoso, “Kısa cevap hayır” yanıtını verdi.
Araştırmaların, bu tür yazılımları kullanmanın bilinen CSAM’leri tespit etmede etkili olmadığını gösterdiğini söyleyen Troncoso, “Tespit mekanizması, fotoğraftaki birkaç pikseli değiştirerek kolayca atlatılabilir” dedi.
Yapay zekanın bilinmeyen istismar tasvirlerini aramak için kullanıldığında ise tamamen zararsız görüntülerin de sorunlu olarak işaretlenme riskinin çok yüksek olduğunu belirten Troncoso, sözlerini şöyle sürdürdü:
“Bunlar arasında sahildeki çocukların fotoğrafları veya ebeveynler tarafından bir çocuk doktoruna gönderilen cilt rahatsızlıklarının görüntüleri olabilir. Mevcut teknoloji, istismar görüntülerini güvenilir bir şekilde tanımlama yeteneğine sahip değil. Bu nedenle, bu yasanın potansiyel faydaları, kullanıcıların mahremiyetine yönelik risklerden daha ağır basmıyor.”
Troncoso, aynı durumun metin mesajları için de geçerli olduğunu vurguladı.
Yeni teklifin, bir failin çocuğu istismar etmek amacıyla duygusal bir bağ kurduğu “grooming” gibi faaliyetler için metin mesajlarını analiz etmek üzere yapay zeka kullanma olasılığını geri getirdiğini belirten Troncoso, “Tespit kusurludur. Ayrıca, ‘grooming’ ile ilgili metin iletişimi, akrabalarla veya yakın arkadaşlarla yapılan sohbetler ya da ilişkiye başlayan gençler arasındaki yazışmalar gibi dostane bir bağlamda tamamen kabul edilebilir diğer etkileşimlere çok benzeyebilir. Bu durum, birçok vaka yanlış yorumlanacağı için sahte suçlamalarda artışa yol açacaktır” dedi.
“Yaş doğrulaması mahremiyet için yeni bir tehdit”
Troncoso, yaş doğrulamasının çocukları daha iyi koruyup korumayacağı sorusuna ise şu yanıtı verdi:
“Yaş doğrulaması, reşit olmayanların belirli içeriklere veya uygulamalara erişmesini engellemeye yardımcı olabilir. Ancak etkinliği garanti değil ve önemli mahremiyet riskleri ile ayrımcılık potansiyeli taşıyor. Doğrulama, kimlik kartı gibi bir belgenin taranmasını gerektiriyorsa, güvenlik ve mahremiyet riskleri açıktır ve orantısızdır. Çünkü bu, bir kişinin yaşından çok daha fazla kişisel bilgiyi ortaya çıkarır.”
Ayrıca, yaş doğrulamasının ne kadar etkili olduğunun belirsiz olduğunu, çünkü kolayca aşılabileceğini ifade eden Troncoso, “Örneğin Birleşik Krallık’ta kullanıcılar, söz konusu hizmetlere erişmek için giderek daha fazla alternatif sağlayıcılara veya VPN’lere yöneliyor. Zorunlu yaş doğrulaması çocukları iletişimlerini alternatif, güvensiz ve hatta şifrelenmemiş kanallara kaydırmaya iterse, bu platformlar onları istismar etmek isteyen kötü niyetli aktörler tarafından işletilebileceği için risklere maruz kalmaları artabilir” uyarısında bulundu.
Çocuk güvenliğini sağlamak için artan internet kontrolüne daha iyi bir alternatif olup olmadığı sorusuna yanıt veren Troncoso, mevcut teklifin öncelikle istismar içeriğini internetten kaldırmayı veya önüne engeller koymayı amaçlayan teknik çözümlere dayandığını, bunun da iletişim güvenliği ve mahremiyet pahasına yapıldığını söyledi.
Troncoso, sözlerini şu şekilde tamamladı:
“Mevcut teknolojinin sınırlamaları göz önüne alındığında, bu yaklaşımın çocuk istismarını önlemeye önemli bir katkı sağlaması olası değil. CSAM’in varlığının, çocuk cinsel istismarının varlığından kaynaklandığını hatırlamak çok önemli. Bu nedenle CSAM’in ortadan kaldırılması, yalnızca dijital dağıtımını önlemeye değil, nihayetinde istismarın kendisine bağlıdır. Güvenliği ve mahremiyeti önemli ölçüde zayıflatan sohbet izleme ve yaş doğrulama gibi etkinliği şüpheli teknolojilere güvenmeye devam etmek yerine, Birleşmiş Milletler gibi kuruluşların önerdiği önlemleri uygulamaya odaklanmalıyız. Bunlar arasında rıza, normlar ve değerler hakkında eğitim, dijital okuryazarlık ve çevrim içi güvenlik ile kapsamlı cinsellik eğitimi ve travma bilgisine sahip ihbar hatları bulunmaktadır.”






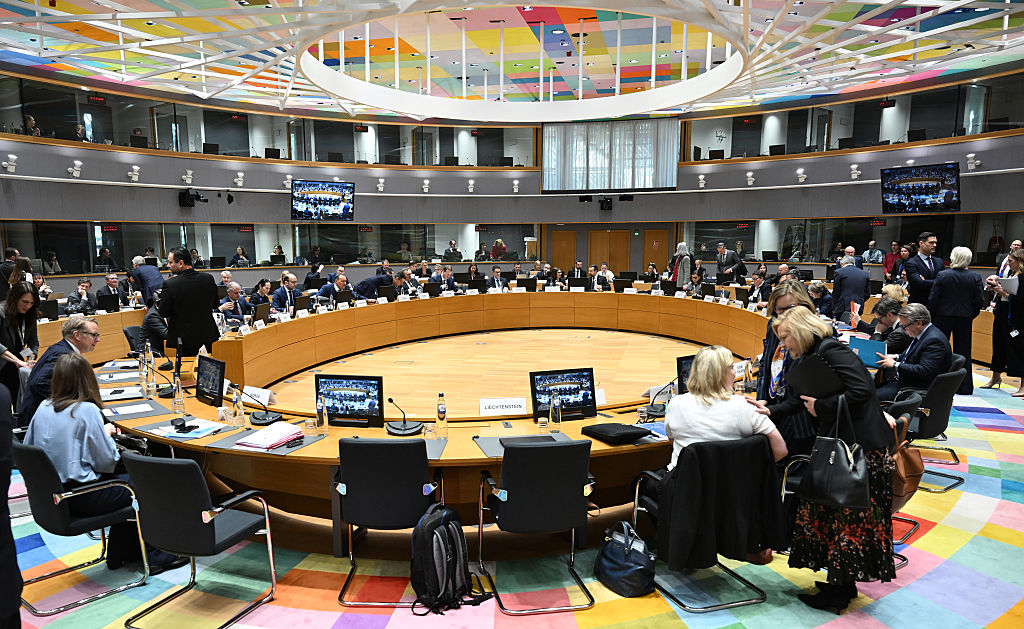
Avrupa hükümetlerinden, gelecek yıl AB’nin göç ve iltica kurallarına ilişkin “kapsamlı bir gözden geçirme” yapmayı resmi olarak değerlendirmeleri isteniyor.
Bbu durum, yeni sistemin yürürlüğe girmesinden henüz altı ay sonra değişikliklerin önünü açabilir.
Rapporteur’ün eline geçen bir iç diplomatik nota göre, şu anda AB Konseyi’nin dönem başkanlığını yürüten ve müzakerelere başkanlık eden İrlanda, başkentlerin, resmi olarak ilk değerlendirmesi 2028’e kadar yapılmayacak olanlar da dahil olmak üzere, AB Göç Paktı’nın tüm yasal araçlarının gözden geçirilmesini destekleyip desteklemeyeceğini test ediyor.
Göç paktı, yıllarca süren uzun ve zorlu müzakerelerin ardından Mayıs 2024’te kabul edildi ve geçen Haziran ayında yürürlüğe girdi.
Yeniden değerlendirme, gelecek yıl Fransa, Yunanistan, İtalya ve Polonya’da yapılacak seçimlerin göç konusunu siyasi gündemin üst sıralarına taşıyacağı beklentisiyle gündeme gelebilir.
Bu gözden geçirme, dayanışma mekanizması, AB ülkeleri arasında göç sorumluluğunun paylaşılmasına yönelik sistem ve bir sığınma başvurusunun incelenmesinden hangi ülkenin sorumlu olacağını belirleyen kurallar da dahil olmak üzere, anlaşmanın siyasi açıdan en tartışmalı unsurlarından bazılarında değişikliklere yol açabilir.
Eylül ayında, geniş bir AB ülkeleri grubundan bakanlar, Göç ve İltica Paktı’nda yapılabilecek olası değişiklikler hakkında gayri resmi görüşmeler yapmak üzere Münih’te bir araya gelmişti.
Gündemin en üst sıralarında, Avrupa Komisyonu’ndan 2027 ortasına kadar bir “basitleştirme” yasama paketi hazırlaması yönünde çağrıda bulunma girişimleri yer alıyordu.
Notta, “Gözden geçirmenin amaçları, Pakt’ın uygulanması konusunda basitleştirme ve iyileştirmeler ile gerektiğinde yasal metinlerin netleştirilmesi olmalı,” denildi.
Fakat üst düzey bir yetkili, Rapporteur’e verdiği demeçte, “Bunun bir fırsat penceresi olduğunu herkes biliyor,” dedi.
Başkentlerin temsilcilerine, gözden geçirmenin Pakt’ın “dayanışma ve sorumluluk arasındaki hassas dengesini” koruması ve temel yapısını ve ilkelerini etkileyecek değişikliklerden kaçınması gerektiği konusunda hemfikir olup olmadıkları da sorulacak.
AB başkentleri, mevcut Komisyon’un görev süresi boyunca, AB dışı ülkelerde geri dönüş merkezlerinin kurulmasına olanak tanıyan yeni bir sınır dışı etme çerçevesi de dahil olmak üzere, daha sert bir göç gündemini şimdiden desteklemiş durumda.
Şu anda birkaç hükümet bu seçeneği değerlendiriyor ve önümüzdeki hafta bu tür tesisleri barındıracak bir üçüncü ülkeyle anlaşma duyurmaları bekleniyor.
Komisyon ayrıca, AB’nin sınır ajansı olan Frontex için yeni kurallar önerdi. Bu kurallarla ajansı, geri dönüşler konusunda bloğun “ana operasyon kolu” haline getirmeyi hedefliyor.
Önerilere göre, ajans sınır krizleri sırasında görevliler görevlendirecek, çevrimiçi tehditleri izleyecek ve sınır dışı etme işlemlerinin organize edilmesi ve yürütülmesinde daha büyük bir rol üstlenecek.
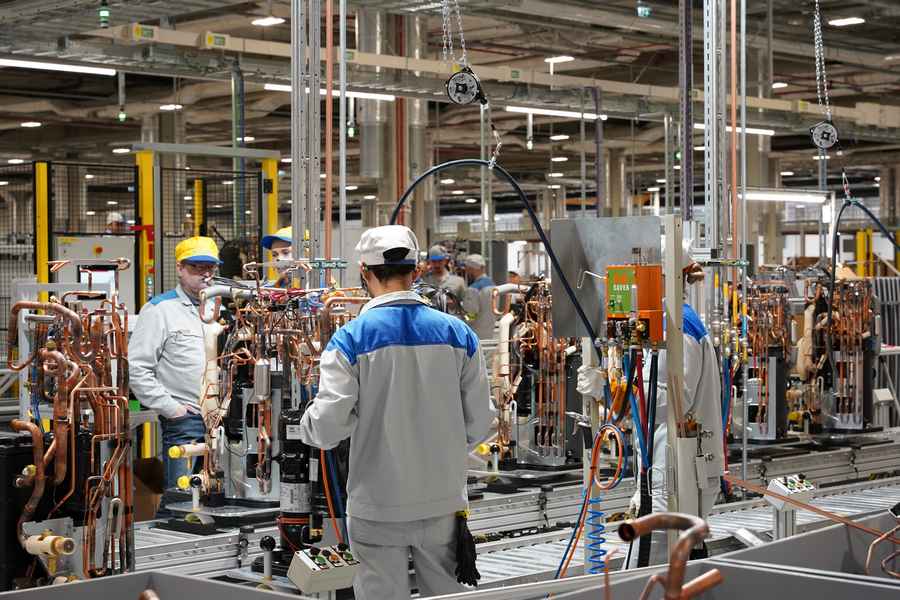
Çin’in Avrupa’ya yönelik sanayi ürünleri ihracatındaki artış, Polonya’da beyaz eşya ve otomotiv başta olmak üzere üretim sektörlerini baskı altına alıyor. 2025 yılında AB’nin Çin’den ithalatı 559,4 milyar euroya ulaşırken, Çin Temmuz 2026’da Almanya’yı geçerek Polonya’nın en büyük mal tedarikçisi oldu.
Çin’in sanayi ürünleri ihracatındaki yükselişi ve tedarik zincirlerini devralması, Polonya’daki üretim sektörünü ve özellikle beyaz eşya ile otomotiv alanlarını baskı altına alıyor.
Avrupa pazarını Çin menşeli sanayi ürünlerinin doldurduğu, Avrupalı üreticilerin ise Çin pazarında güç kaybettiği bir dönemde Polonyalı sanayiciler bu rekabetle başa çıkmakta zorlanabilecekleri uyarısı yapıyor.
Polonya Beyaz Eşya İşverenleri Birliği (APPLiA Polska) Başkanı ve Ulusal Ekonomi Odası Başkan Yardımcısı Wojciech Konecki, Business Insider Polska’ya verdiği demeçte, “Polonya beyaz eşya sanayisi çok zor bir duruma düştü. Oldukça kısa bir sürede Polonya’da şimdiden beş fabrika kapatıldı. Başlıca neden tüketimdeki düşüş ve Çin’den gelen rekabet. Çinli cihazlar artık her zaman çok daha ucuz değil ancak birçok segmentte kaliteleri Avrupalı tüketiciler için kabul edilebilir düzeye ulaştı. Biz ise sektör olarak hızla büyük sıkıntıların içine düştük” dedi.
Konecki, “Çin tüm tedarik zincirlerini devralıyor. Bir fabrikanın kapanması yalnızca o tesisteki istihdam kaybı anlamına gelmiyor. Beyaz eşya sanayisinin arkasında çoğu küçük, aile işletmesi olan binlerce yan sanayi tedarikçisi, lojistik firmaları, araştırma-geliştirme merkezleri ve yerel hizmetler yer alıyor” değerlendirmesini yaptı.
Benzer bir baskı Polonya otomotiv yan sanayisi gibi diğer sektörlerde de görülüyor.
Çin sanayi ihracatında Avrupa’daki payını artırıyor
2025 yılında Çin’in Avrupa Birliği’ne (AB) yönelik ihracatının yüzde 97’sini sanayi ürünleri oluşturdu.
Geçen yıl Çin’den AB’ye bir önceki yıla göre yüzde 6,4 artışla 559,4 milyar euro değerinde mal ithal edilirken, AB şirketlerinin Çin’e ihracatı yüzde 6,5 düşüşle 199,6 milyar euroya geriledi ve birliğin ticaret açığı 359,8 milyar euroya yükseldi.
2015 yılıyla kıyaslandığında Çin’den yapılan ithalat yüzde 89 artarken, ihracattaki artış yüzde 37,1 ile daha sınırlı kaldı.
Sevkiyatların yüzde 54,4’ünü makine ve taşıtlar, yüzde 33’ünü diğer sanayi malları ve yaklaşık yüzde 10’unu kimyasallar oluştururken, Avrupa artık tekstil ve oyuncak yerine değer zincirinin daha gelişmiş halkalarındaki ürünleri ithal ediyor.
Eurostat verilerine göre 2026 yılının ikinci çeyreğinde Avrupa’nın Çin’den ithalatı bir önceki yılın aynı dönemine kıyasla yüzde 7,9 arttı.
Polonya Kalkınma Fonu (PFR) verilerine göre Çin bu yıl ilk kez Almanya’yı geride bırakarak Polonya’nın en büyük mal tedarikçisi konumuna yükseldi.
PFR’nin hesaplamalarına göre Temmuz 2026’da Çin’den ithalat 6,15 milyar euro olurken, Almanya’dan ithalat 6,06 milyar euroda kaldı. Bir yıl önce ise Çin’den 4,78 milyar euro, Almanya’dan 6,17 milyar euro değerinde mal ithal edilmişti.
Avrupa Merkez Bankası (ECB), Çin’in Avrupa pazarındaki payının özellikle elektronik, otomotiv ve diğer ileri sanayi sektörlerinde hızla arttığına, teslimat yapısının da nihai ürünlerden ara malı ve bileşenlere kaydığına dikkati çekiyor.
Konecki, “Sanayiyi yeniden inşa etmek, onu ayakta tutmaktan çok daha zor. Fabrikalar, yetkinlikler, tedarikçiler ve araştırma-geliştirme altyapısı yok olduğunda, bunları tek bir siyasi kararla yeniden oluşturmak mümkün değil” diye konuştu.
Otomotiv ve yan sanayide sipariş kaybı yaşanıyor
Almanya’da şirketlerin “Çin şoku 2.0” olarak adlandırdığı ve 2001’de Çin’in Dünya Ticaret Örgütüne katılımının ardından yaşanan ilk dalgadan farklı olarak orta ve yüksek teknolojili sektörleri etkileyen bu süreç, Polonya’daki tesisleri de vuruyor.
2026 yılının ilk beş ayında Almanya’nın Çin’den ithalatı yüzde 6,2 artarak 72,4 milyar euroya çıkarken, ihracatı yüzde 14,5 azalarak 29,6 milyar euroya düştü.
Polonya Otomotiv Grubu (PGM) Genel Müdürü Bartosz Mielecki, “Çinli markalar Avrupa pazarında giderek daha fazla yer kaplıyor ve Polonya sektörü de bunu hissediyor. Avrupalı otomobil üreticilerinin krizi, ülkemizde faaliyet gösteren fabrikalara yönlendirilen sipariş hacimlerinin azalması anlamına geldiği için Polonyalı tedarikçileri dolaylı olarak vuruyor” ifadelerini kullandı.
Automotivesuppliers.pl platformunun verilerine göre Polonya’nın gayrisafi yurt içi hasılasının yaklaşık yüzde 8’ini oluşturan otomotiv sektöründe parça ve aksesuar ihracatı 2026’nın ilk yarısında bir önceki yılın aynı dönemindeki 9,45 milyar eurodan 9,42 milyar euroya geriledi.
Mielecki, araç satışlarının artmasıyla yetkili bayi ve servis ağlarının da geliştiğini belirterek, “Çinli üreticilerin bir sonraki adımı parça ve bileşen üretimini Avrupa’ya taşımak olabilir. Şu anda bunu büyük ölçekte gözlemlemiyoruz ancak durum çok dinamik gelişiyor. Bu, Polonya otomotiv sanayisinin hazırlıklı olması gereken bir senaryo” dedi.
Polonya’daki fabrikaların sanılandan daha çeşitlendirilmiş ve dayanıklı olduğunu kaydeden Mielecki, yine de kıtadaki otomobil üretiminin düşmeye devam etmesi halinde Polonya’daki tesis ve tedarikçilerin bundan daha güçlü etkileneceğini belirtti.
Sektör temsilcileri koruma önlemleri talep ediyor
Ekonomi Politikası Araştırmaları Merkezi (CEPR) analizine göre Çin’in mal ticaretindeki küresel fazlası 2025 yılında 1,2 trilyon dolarla rekor kırdı.
Bu genişlemenin arkasında sübvansiyonlar ve teknolojik ilerlemenin yanı sıra Çinli şirketleri yurt dışında alıcı aramaya iten zayıf iç talep, sanayi deflasyonu ve ihracatçıların fiyat rekabetçiliğini artıran döviz kuru yer alıyor.
Otomotiv sektöründe elektrikli otomobillere uygulanan gümrük vergilerinin tek başına yeterli olmayabileceğini vurgulayan Mielecki, “Avrupa’da üretilen bileşenlerin oranının daha yüksek olduğu otomobilleri ödüllendirecek ‘yerel içerik’ (local content) kurallarından giderek daha fazla söz ediliyor. Böyle bir çözüm yalnızca araç satışlarını değil, Avrupa fabrikalarını ve tüm tedarik zincirini de destekleyecektir” diye konuştu.
Konecki ise beyaz eşya sektörü için gündeme getirilen Sınırda Karbon Düzenleme Mekanizması’nın (CBAM) beklentileri karşılamadığını savundu.
Konecki, “Avrupa koruyucu önlemleri büyük bir gecikmeyle alıyor ve bunu sık sık seçici bir biçimde yapıyor. CBAM mekanizmasının bazı nihai cihazları da kapsaması öngörülüyor ancak ilgili düzenlemeler ancak 2028 yılında yürürlüğe girecek. Bazı şirketler için üç yıl beklemek, artık korunacak bir şeyin kalmaması anlamına gelebilir. Üstelik düzenlemeler çamaşır makineleri, buzdolapları ve kurutucuları kapsarken bulaşık makineleri, fırınlar, ocaklar ve davlumbazlar kapsam dışında bırakıldı. Sonuç olarak bürokratik bir karar hangi fabrikanın ayakta kalacağını, hangisinin kapanacağını belirleyebilir” dedi.
Bazı Batılı şirketlerin Philips ve IBM örneklerinde olduğu gibi tüketici pazarından çekilerek daha yüksek kar marjına sahip kurumsal veya tıbbi cihaz alanlarına yöneldiğini aktaran Konecki, beyaz eşya sanayisinde mevcut durumdan kolay bir çıkış yolu göstermenin zor olduğunu sözlerine ekledi.
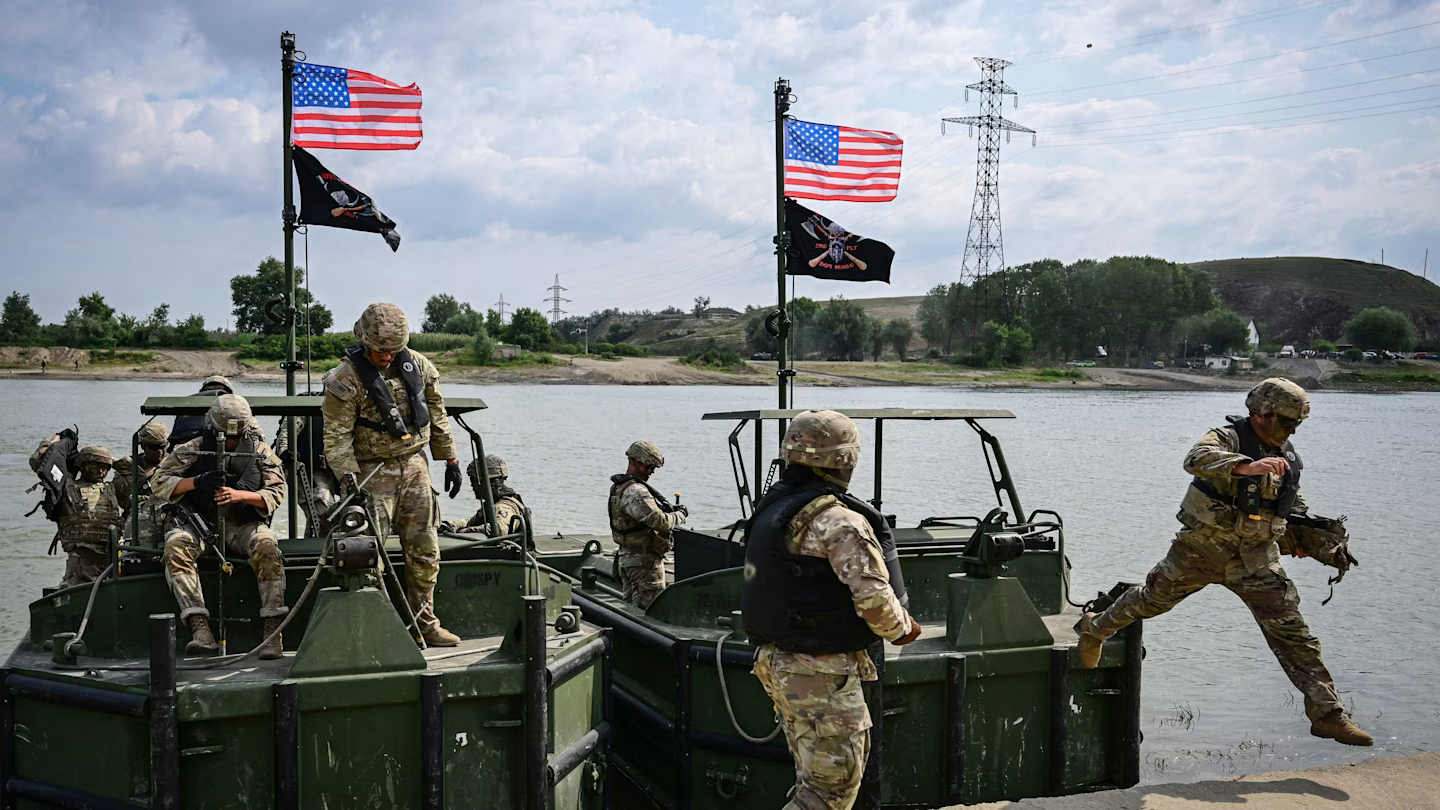
Romanya Cumhurbaşkanı Nicușor Dan, ABD’ye ülkesinde konuşlanmış birliklerini tutması için ödeme yapmayı teklif etti.
Karadeniz bölgesinde güvenlik endişeleri artar ve Trump yönetimi Avrupa’daki Amerikan asker sayısını azaltma yönünde adımlar atarken Rumen liderin teklifi dikkat çekti.
Financial Times’a (FT) konuşan Dan, Polonya’nın daha önce yaptığı teklifi yineleyerek, “askerler ve maliyet paylaşımı konusunda bazı rakamlar . . . ” önerdiğini söyledi.
Varşova, Eylül ayında “Fort Trump” olarak adlandırılan planlanan askeri üssünde konuşlandırılan her ABD askeri için Washington’a yıllık 15.000 dolar ödemeyi teklif etmişti.
Rumen lider, “Daha fazla Amerikan askeri ve daha fazla ölümcül yetenek istiyoruz,” dedi.
Dan’ın ofisi, Romanya’daki ABD birliklerinin sayısının önceki 1.700 kişilik kontenjandan düşerek şu anda 1.172 askere indiğini belirtti. Ofis, Polonya’nın teklifine benzer bir rakam üzerinde düşündüklerini ima etti.
Dan’ın açıklamaları, bölgedeki güvenlik sorunlarını değerlendirmek üzere NATO’nun doğu kanadındaki en kalabalık iki ülke olan Polonya ve Romanya’yı ziyaret eden ABD Savunma Bakanlığı Müsteşarı Elbridge Colby’ye teklifini sunmasından sadece birkaç gün sonra geldi.
Colby daha önce Avrupa’da “daha sınırlı ve odaklanmış” bir ABD askeri varlığını savunmuştu. Pete Hegseth yönetimindeki Savunma Bakanlığı da kıtadaki varlığını önemli ölçüde azaltmak istediğini defalarca söylemişti.
Rumen medyasında yer alan habere göre Colby, ABD’nin Romanya’daki mevcut asker varlığını sürdürüp sürdürmeyeceği konusunda kesin bir yanıt vermedi.
Bunun yerine, G4media.ro’nun haberine göre, Hegseth’e birkaç olası senaryo sunacak ve Hegseth’in de bu seçenekleri nihai karar için Başkan Donald Trump’a iletecek. Colby, Trump’ın Aralık ayı başında bir karar vermesinin beklendiğini söyledi.
ABD’nin şu anda Polonya’da bir düzine üsse yayılmış yaklaşık 10.000 askeri bulunuyor. Varşova, Donald Trump’ın adını taşıyan kalıcı bir üssün inşası için baskı yapıyor.
Salı günü Hegseth ile görüşen Savunma Bakanı Władysław Kosiniak-Kamysz, ABD’li yetkilinin kendisine “her şeyin doğru yönde ilerlediğini” söylediğini aktardı ve bunu Pentagon’un “Polonya’da kalıcı bir ABD askeri üssü kurulmasına yeşil ışık yaktığı” şeklinde yorumladı.
Dan, ülkesinin Rusya’ya karşı sert bir tutum sergileyen Polonya’nın dış politikasına “çok, çok benzer” bir dış politikaya sahip olduğunu söyledi.
Romanya Cumhurbaşkanı, “Rusya’nın oluşturduğu tehdidi ve Ukrayna’daki savaşın güvenliğimizi nasıl [tehdit ettiğini] anlıyoruz,” dedi.
Komşu ülke Ukrayna’daki savaş, Karadeniz ülkesini de etkiledi; Rus insansız hava araçları, ülke topraklarında defalarca düştü ve ticari gemiler kıyı açıklarında vuruldu.
Dan şöyle devam etti:
“Ruslar… Ukrayna’yı destekleyen Avrupa ülkelerinin zihniyetini değiştirmeye çalışıyor. Topraklarımıza gelen hava insansız hava araçları konusunda olduğu gibi, [yardım] aldık ve artık çok daha iyi korunuyoruz. Karadeniz’de de aynısını yapmayı, ekipmanımızı güçlendirmeyi ve daha hazırlıklı olmayı planlıyoruz ama durumu tırmandırmayacağız.”
Dan, Romanya’nın savunma bütçesini kademeli olarak artırdığını belirtti. Fakat devasa kamu açığı, Bükreş’in halihazırda GSYİH’nın yüzde 5’ine yakın olan Polonya’nın askeri harcamalarına yetişmesini engelliyor.
Bu, NATO müttefiklerinin 2035 yılına kadar karşılamayı kabul ettikleri bir Trump hedefi.
Dan, Karadeniz kıyısı yakınlarındaki Mihail Kogălniceanu’daki Amerikan hava üssü ile Köstence limanının ABD için önemli stratejik öneme sahip olduğunu söyledi.
Romanya Cumhurbaşkanı, diğer AB başkentlerinin ABD’ye tesislerini kullanma izni vermediği bu yıl, Trump’ın İran’a karşı yürüttüğü savaşta Bükreş’in Amerikan kuvvetlerinin hava üssünü kullanmasına izin verdiğini kaydetti.
Eski Romanya donanma komutanı ve askeri uzman Sandu-Valentin Mateiu, ülkede konuşlanmış mevcut ABD askeri personelinin öncelikle Amerikan üslerinin “işlevselliğini sağlamak” amacıyla orada bulunduğunu vurguladı.
Hava üssünün yanı sıra ABD, Romanya’nın güneyinde Bulgaristan sınırına yakın Deveselu’daki ikinci bir üssünde de personel ve balistik füze savunma sistemleri konuşlandırmış durumda.
Mateiu, ABD’nin Romanya’ya muharebe birimleri göndermeye istekli olup olmadığının henüz belli olmadığını söyledi.
Dan, Rus müdahalesi iddiaları nedeniyle iptal edilen 2024 Romanya cumhurbaşkanlığı seçimlerinin hemen ardından Trump yönetimi ile ilişkilerin iyileştiğini belirtti.
ABD Başkan Yardımcısı JD Vance, 2025 yılında Romanya’yı, Avrupa’nın sağcı politikacılara yönelik sözde baskı uygulamasının bir örneği olarak göstermiş ve Rusya’nın müdahalesine dair kanıtları “zayıf” olarak nitelendirmişti.
Fakat geçen yıl yapılan yeniden seçimde cumhurbaşkanı seçilen Dan, başlangıçtaki gerginlikleri önemsiz gösterdi:
“ABD’de, ikili işbirliğimizle ilgili tüm bilgilere sahip olmayan yeni bir yönetim vardı. Kısa süre sonra, sanırım durumu anladılar.”

ABD Adalet Bakanlığı, Alice Huang’ın “Çin casusu” olduğundan emin değil

G7’den Haiti açıklaması: Şiddet sarmalı tehlikesi artıyor

AB, göç paktını tekrar değerlendirecek

ABD, bütçe açığı ekimde 404 milyar dolarla rekor kırdı

Azerbaycan, yeni sahalarla Avrupa’ya doğalgaz sevkiyatını artıracak
 Amerika7 gün önce
Mavi dalga, Demokratik Sosyalizm veya laciverdin tonları
 Asya2 hafta önce
Çin Komünist Partisi’nden ‘demir şapkalı prenslere’ tasfiye uyarısı
 Dünya Basını2 hafta önce
Tarihçi Emmanuel Todd: Fransa’da asıl tehdit Rusya değil Macron yönetimidir
 Dünya Basını2 hafta önce
ABD’ye “gözünü Türk dünyasına dikme” çağrısı
 Asya2 hafta önce
Bangladeş’te konfeksiyon işçilerinin ücret isyanı
 Ortadoğu2 hafta önce
BAE, Hürmüz’ü baypas eden yeni hattan petrol ihracatına başlayacak
 Asya2 hafta önce
6,3 milyar dolarlık Binance vurgunundan “Kuzey Koreli hackerlar” sorumlu iddiası
 Dünya Basını2 hafta önce
Demokrasi namına: AB’nin iç düşmana karşı savaşı
